
해외 암호자산 거래소에 계정을 만들었지만 어떤 보안 설정부터 켜야 할지 모르시는 분을 위한 글입니다.
먼저 마쳐야 할 설정은 5가지입니다: 인증 앱을 통한 2단계 인증, 설정 키의 종이 사본, 출금 주소 화이트리스트, 피싱 방지 코드, 공식 인증 페이지에서의 확인. 종이 키가 있으면 휴대폰을 바꾸거나 잃어버렸을 때 접속을 복구할 수 있습니다.
2026년 11월 16일에 MEXC, BingX, Bitunix, BYDFi 공식 고객센터에서 화면 이름과 조건을 확인했습니다. 끝까지 읽으면 무엇을 어떤 순서로 설정해야 하는지 알 수 있습니다.
요약: 먼저 마쳐야 할 보안 설정 5가지
- Google Authenticator 등 인증 앱으로 2FA 설정
- 설정 키를 종이에 적어 휴대폰과 떨어진 곳에 보관
- 출금 주소 화이트리스트 켜기
- 진짜 이메일을 알아보기 위한 피싱 방지 코드 정하기
- 링크를 열기 전에 공식 인증 페이지에서 확인
이 가이드는 본인 계정을 지키는 설정을 다룹니다. 운영 법인이나 준비금 증명 등 거래소 자체를 판단하는 방법은 별도 가이드에서 다룹니다.
2FA란: 인증 앱과 SMS·이메일 비교
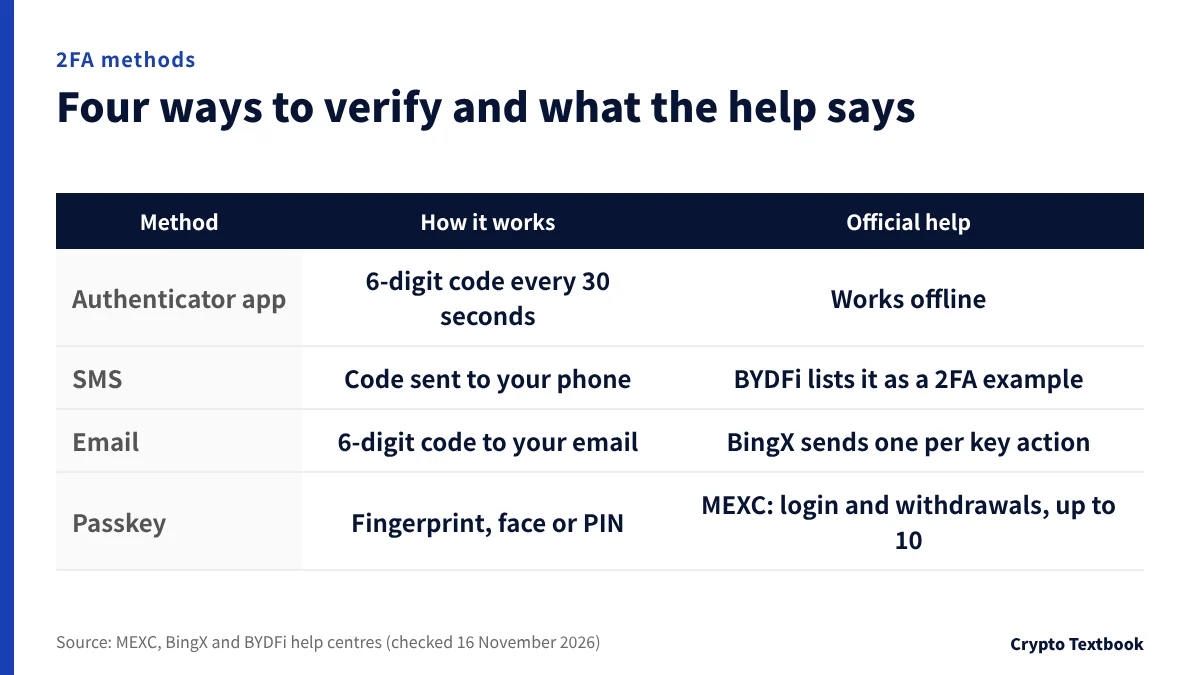
2단계 인증은 비밀번호에 더해 두 번째 확인을 요구합니다. 비밀번호가 유출되어도 로그인이나 출금은 두 번째 확인에서 멈춥니다.
| 방법 | 작동 방식 | 공식 도움말의 내용 |
|---|---|---|
| 인증 앱 (TOTP) | 휴대폰 앱이 30초마다 새로운 6자리 코드를 생성합니다 | 휴대폰이 오프라인이어도 작동(MEXC, BingX, BYDFi) |
| SMS | 전화번호로 전송된 코드를 입력 | BYDFi는 2FA의 한 예로 소개합니다 |
| 이메일 | 등록한 이메일로 전송된 6자리 코드를 입력 | BingX는 중요한 작업마다 코드를 보냅니다 |
| 패스키 | 지문, 얼굴 또는 기기 PIN | MEXC는 로그인과 출금에 허용, 패스키 최대 10개 |
※ TOTP는 시간 기반 일회용 비밀번호를 뜻합니다.
BingX 고객센터는 인증 앱 코드가 이메일이나 SMS 코드보다 안전하다고 설명합니다. 또한 인증 방법을 최소 2가지 설정할 것을 권장합니다.
2FA 전에 비밀번호 확인
2FA가 강력한 비밀번호를 대신하지는 않습니다. BingX 헬프 센터는 대문자·소문자·숫자·기호를 섞은 8자 이상을 권장합니다.
- Qwer1234 같은 쉬운 패턴은 피하십시오
- 다른 웹사이트의 비밀번호를 재사용하지 마십시오
- 등록하는 이메일 계정에는 다른 비밀번호 사용
Google Authenticator 설정 방법: 4개사 공통 절차
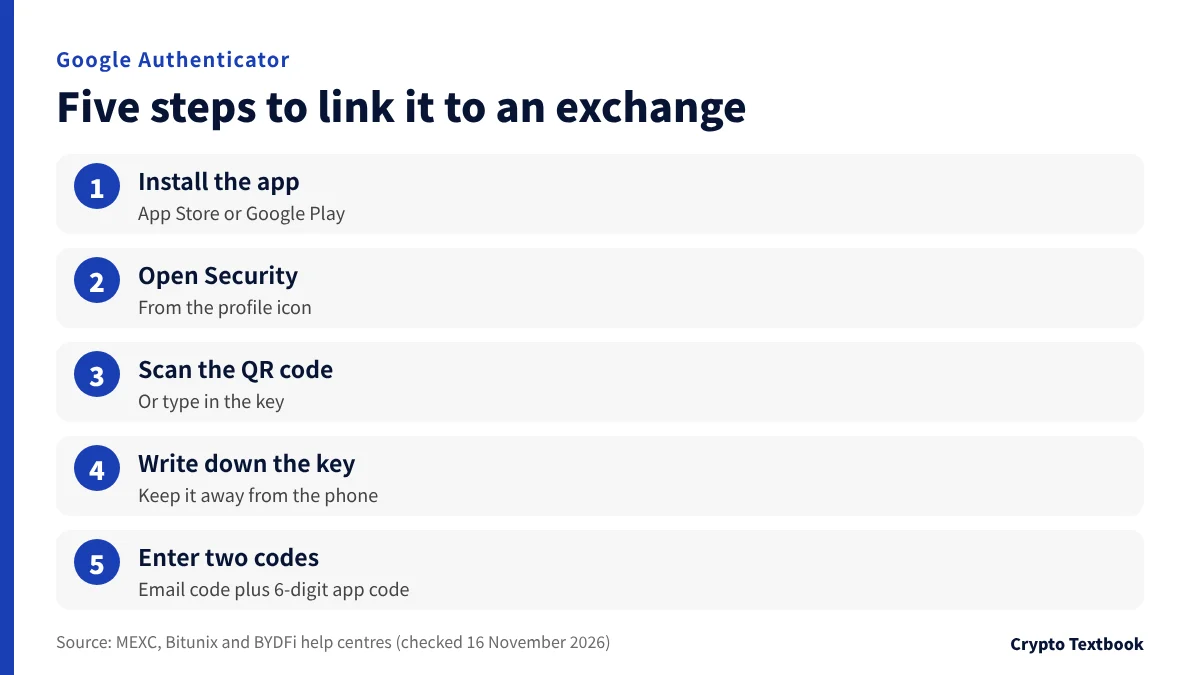
- 01앱 설치
App Store나 Google Play에서 Google Authenticator를 찾아 설치하십시오.
- 02보안 페이지 열기
거래소에 로그인하여 오른쪽 위 프로필 아이콘에서 보안을 엽니다.
- 03QR 코드 스캔
앱으로 QR 코드를 스캔하거나 화면에 표시된 키를 입력합니다.
- 04키를 적어 두기
키를 종이에 옮겨 적고 휴대폰 이외의 장소에 보관하십시오.
- 05두 코드를 모두 입력
이메일 인증 코드와 앱의 6자리 코드를 입력하고 제출하십시오.
Bitunix는 설정 중에 16자리 시크릿 키를 표시합니다. BYDFi는 휴대폰을 쓸 수 없게 되었을 때 인증 앱 복원에 필요한 백업 키를 저장하라고 안내합니다.
키를 가진 사람은 누구나 다른 휴대폰에서 같은 코드를 생성할 수 있습니다. 사진을 클라우드에 저장하거나 다른 사람에게 보내지 마십시오.
MEXC, BingX, Bitunix, BYDFi의 설정 위치
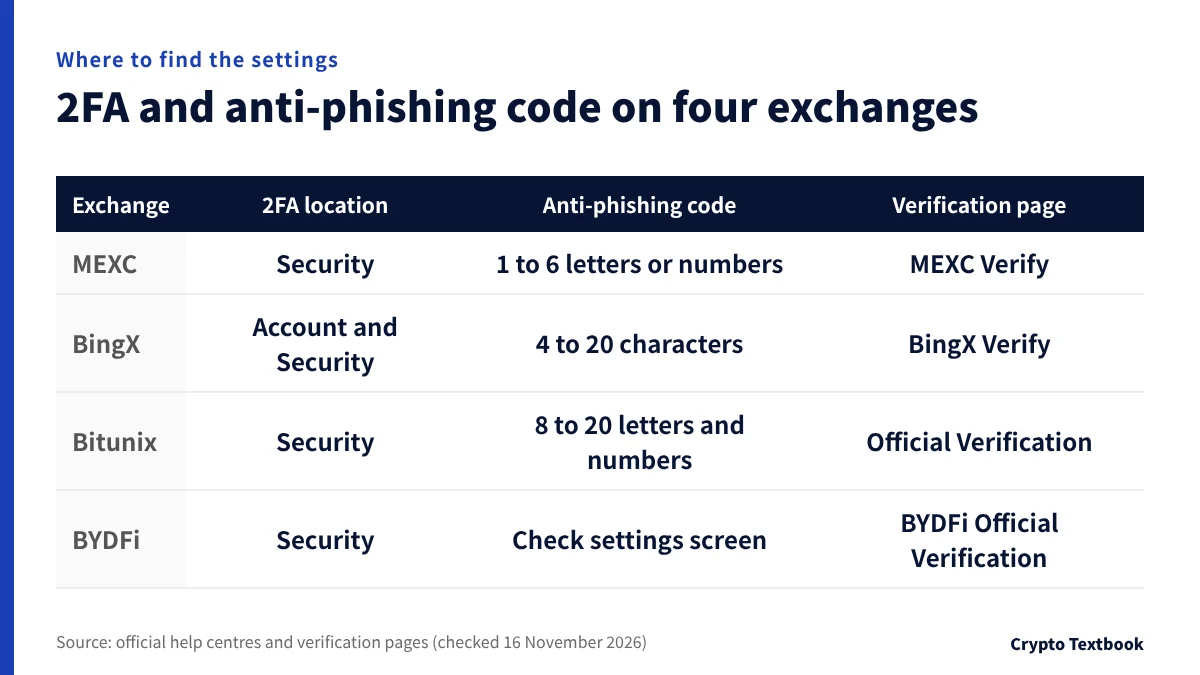
| 거래소 | 2FA 설정 위치 | 피싱 방지 코드 | 공식 인증 페이지 |
|---|---|---|---|
| MEXC | 보안에서 MEXC/Google 인증 활성화 | 영문자 또는 숫자 1~6자 | MEXC Verify |
| BingX | 계정 및 보안, 그다음 Google Authenticator | 4~20자, 기호 불가 | BingX Verify |
| Bitunix | 보안에서 Google Authenticator 옆의 연동 | 영문자와 숫자 8~20자 | Official Verification |
| BYDFi | 보안에서 Google Authenticator 연동 | 설정 화면에서 확인 | BYDFi Official Verification |
※ BingX의 다른 헬프 기사는 피싱 방지 코드로 기억하기 쉬운 10자 이상의 문자열을 권합니다.
BingX는 자금 거래용으로 4자리 또는 6자리의 선택적 자금 비밀번호도 제공합니다. 헬프 센터는 생일이나 123456 같은 단순한 숫자열을 피하라고 권합니다.
앱과 웹사이트의 표기가 조금 다릅니다. 이 표의 메뉴명은 각 거래소의 헬프 기사를 따릅니다.
출금 주소 화이트리스트: 저장한 주소로만 송금
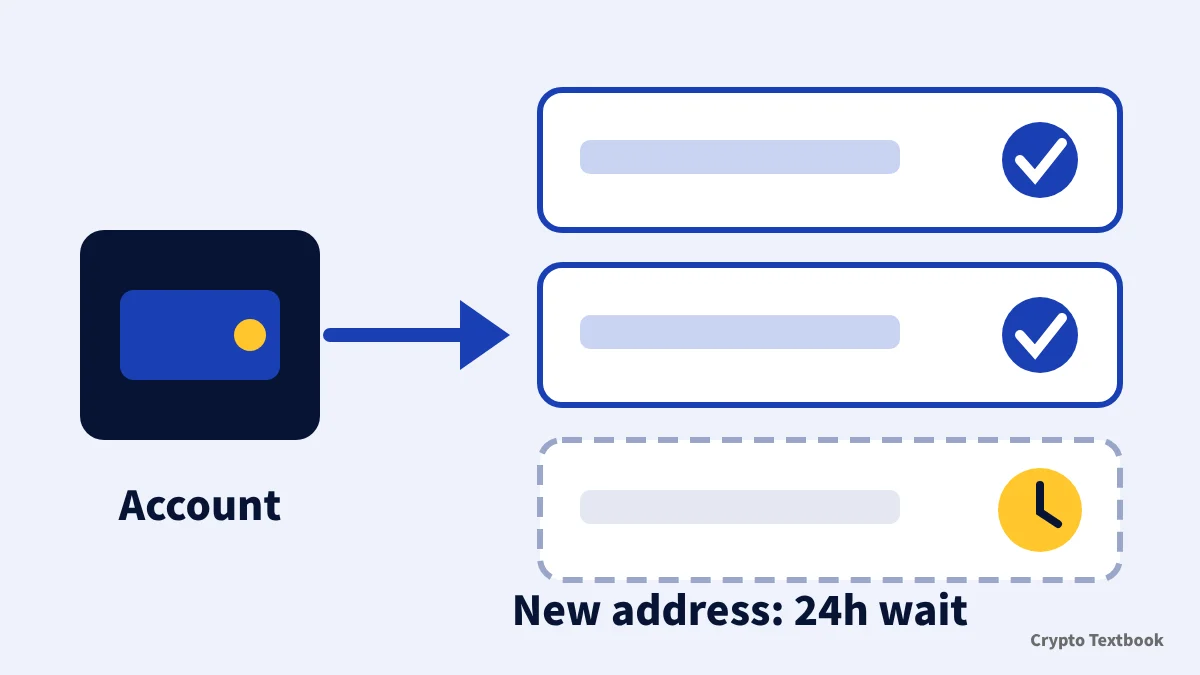
출금 화이트리스트는 미리 저장한 주소로만 출금할 수 있게 합니다. 누군가 계정에 침입하더라도 모르는 주소로의 송금은 차단됩니다.
| 거래소 | 공식 도움말의 내용 |
|---|---|
| BingX | 주소록의 화이트리스트 주소로만 출금할 수 있습니다. 그 외 요청은 거부됩니다 |
| BYDFi | Advanced Security, Fund Security Settings에 있습니다. 새로 추가한 주소에는 24시간 대기가 적용될 수 있습니다 |
BYDFi에서 화이트리스트 보안 제한을 켜면 새 주소로 출금하기 전에 24시간 대기가 추가됩니다. 나중에 제한을 끄는 경우에도 출금은 24시간 대기합니다.
BYDFi의 빠른 출금은 일정 금액 미만의 출금을 2FA 없이 처리합니다. 헬프 기사는 500 USDT를 예로 들고 있으므로, 편리함과 확인 절차가 하나 줄어드는 점을 비교해 판단하십시오.
피싱 방지 코드와 계정 잠금
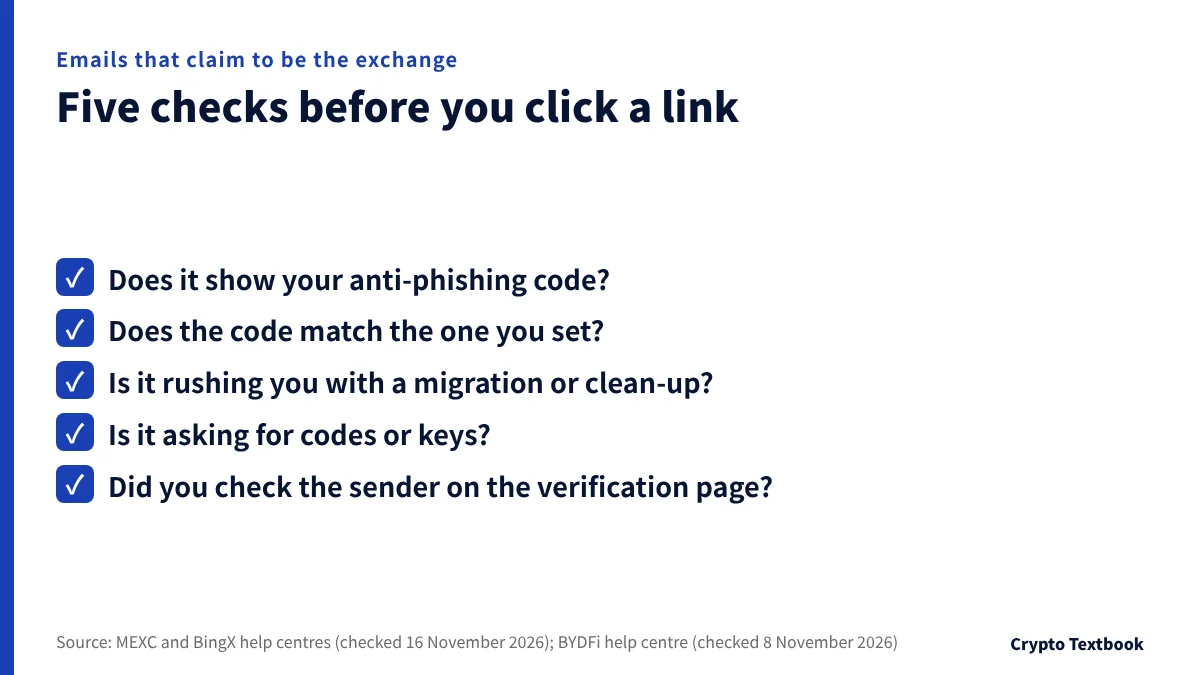
피싱 방지 코드는 직접 정하는 단어입니다. 설정하면 거래소에서 온 진짜 이메일에 그 단어가 표시됩니다.
MEXC 고객센터에 따르면 코드가 없거나 잘못된 코드가 적힌 이메일은 피싱일 가능성이 높습니다. 링크를 클릭하거나 개인 정보를 입력하지 말라고 안내합니다.
- 평소 비밀번호를 코드로 재사용하지 마십시오 (MEXC, BingX)
- 유출되었다고 생각되면 언제든 Security에서 변경하십시오 (MEXC)
- 로그인 코드와는 다르며 시간이 지나도 바뀌지 않습니다 (MEXC)
본인이 하지 않은 활동을 발견한 경우
BingX에는 원클릭 계정 잠금이 있습니다. 헬프 센터는 본인이 하지 않은 로그인, 출금, 인증 수단 변경을 발견하면 즉시 계정을 잠그라고 안내합니다.
가짜 사이트와 사칭 구별하기: 공식 인증 페이지 이용
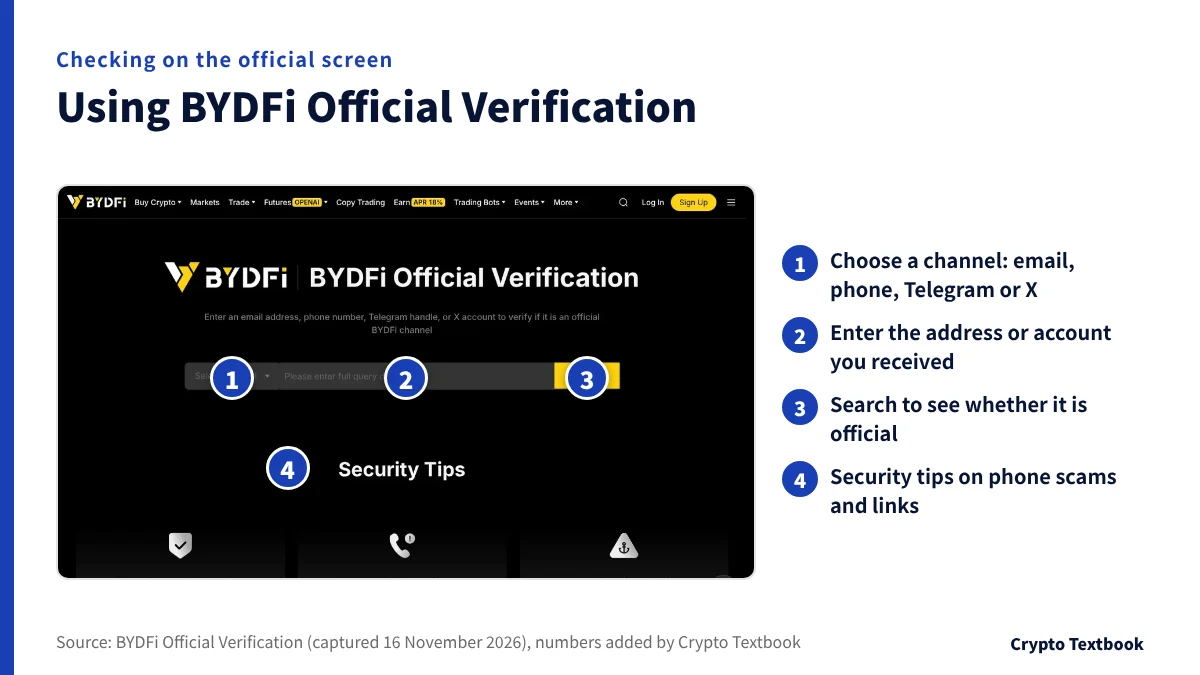
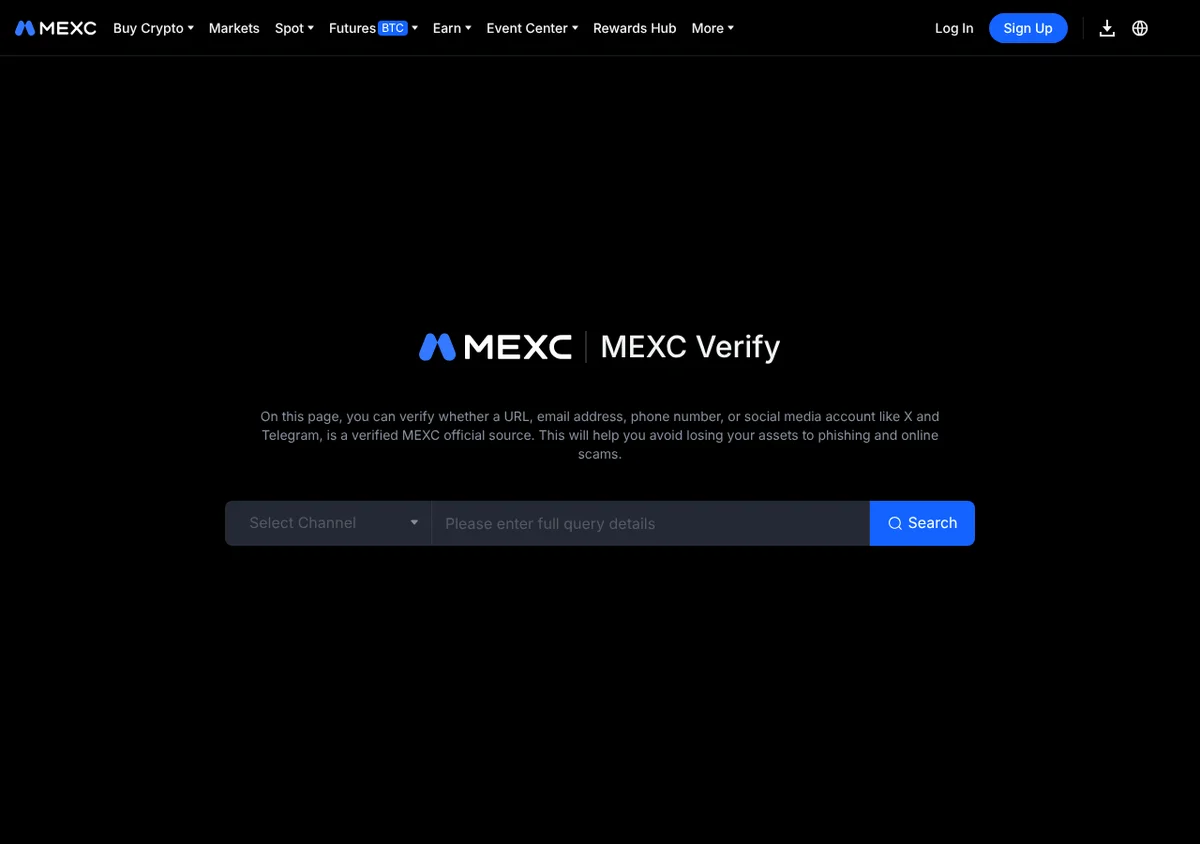
4개 거래소 모두 URL, 이메일, SNS 계정이 공식인지 확인하는 페이지를 공개하고 있습니다. 링크나 다이렉트 메시지 발신자를 입력해 진짜 채널인지 확인하십시오.
| 거래소 | 페이지 이름 | 확인할 수 있는 내용 |
|---|---|---|
| MEXC | MEXC Verify | URL, 이메일, 전화번호, X, Telegram |
| BingX | BingX Verify | 웹사이트, 이메일, 전화번호, SNS |
| Bitunix | Official Verification | 웹사이트, X, Telegram 외 |
| BYDFi | BYDFi Official Verification | 이메일, 전화번호, Telegram, X |
BingX Verify 페이지에는 BingX 공식 직원이 개인 메시지로 자금이나 토큰을 요구하는 일은 절대 없다고 명시되어 있습니다. BYDFi 고객센터(2026년 11월 8일 확인)는 공식 웹사이트를 https://www.bydfi.com으로 안내합니다.
- 업그레이드, 이전, 계정 정리 등을 구실로 보내오는 링크
- 고객 지원을 사칭하며 자신의 연락처를 추가하라고 요구하는 사람
- 에어드롭 등을 구실로 시드 구문이나 개인 키를 요구하는 것
이 세 가지 수법은 같은 BYDFi 도움말 기사에 나옵니다. 코드나 개인 키를 입력하게 하거나 자금을 보내게 하는 것이 목적입니다.
2FA를 새 휴대폰으로 옮기기와 백업 키가 중요한 이유
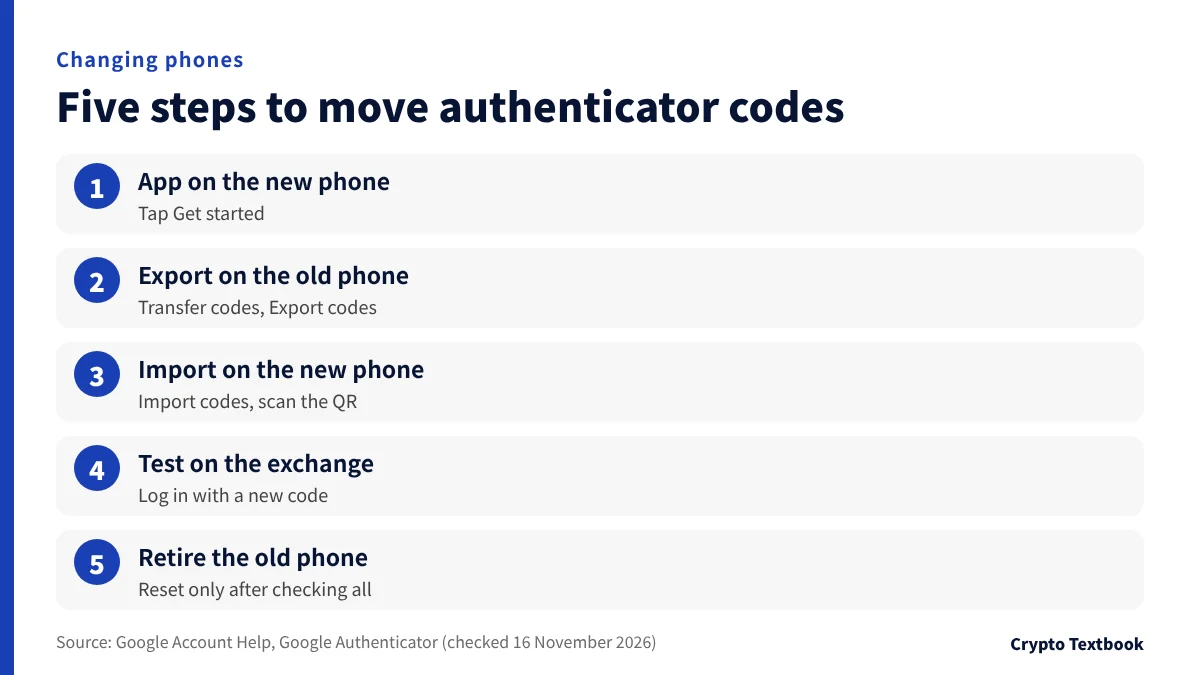
휴대폰을 바꿀 때는 기존 휴대폰을 넘기기 전에 인증 코드를 옮기십시오. Google 고객센터는 Google 계정으로 동기화하는 방법과 QR 코드로 코드를 옮기는 방법 두 가지를 설명합니다.
- 01새 휴대폰에 앱 설치
Google Authenticator를 설치하고 시작하기를 탭하십시오.
- 02기존 휴대폰에서 내보내기
메뉴에서 코드 전송, 코드 내보내기를 선택하고 옮길 계정을 고르십시오.
- 03새 휴대폰에서 가져오기
코드 전송, 코드 가져오기를 선택하고 기존 휴대폰의 QR 코드를 스캔하십시오.
- 04거래소에서 테스트
새 휴대폰의 코드로 거래소에 로그인합니다.
- 05기존 휴대폰 정리
모든 거래소가 작동하는 것을 확인한 뒤에 기존 휴대폰을 초기화하십시오.
MEXC와 Bitunix는 Google 계정 동기화를 끄는 절차도 공개하고 있습니다. MEXC는 Google 계정이 침해되면 코드가 노출될 수 있다고 지적하며, Bitunix는 동기화가 종단 간 암호화되지 않는다고 밝히고 있습니다.
기존 휴대폰이 더 이상 없는 경우
저장해 둔 키가 있으면 새 앱에 계정을 다시 추가해 같은 코드를 받을 수 있습니다. 동기화가 꺼져 있고 키도 없다면 다음 절의 재설정 절차로 넘어가십시오.
API 키: 권한과 IP 주소를 제한
API 키는 외부 도구가 계정을 조작할 수 있게 합니다. MEXC의 API 문서는 API 키나 시크릿을 누구에게도 공유하지 말라고 합니다.
- 도구에 필요한 권한만 선택
- 도구가 접속하는 IP 주소를 화이트리스트에 추가
- 쓰지 않는 키는 삭제
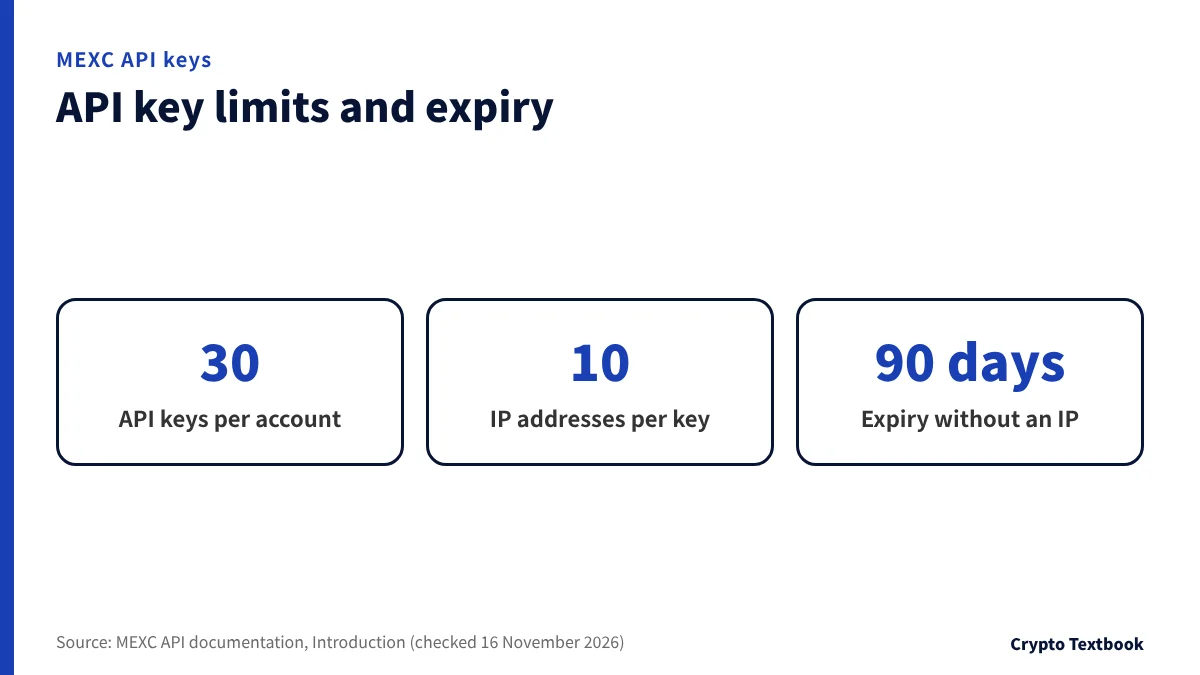
MEXC에서는 IP 주소가 연결되지 않은 키는 90일 후 자동으로 만료됩니다. 1개 계정에 최대 30개의 API 키를 보유할 수 있으며, 각 키에는 최대 10개의 IP 주소를 연결할 수 있습니다.
잠겼거나 계정 탈취가 의심될 때의 2FA 재설정
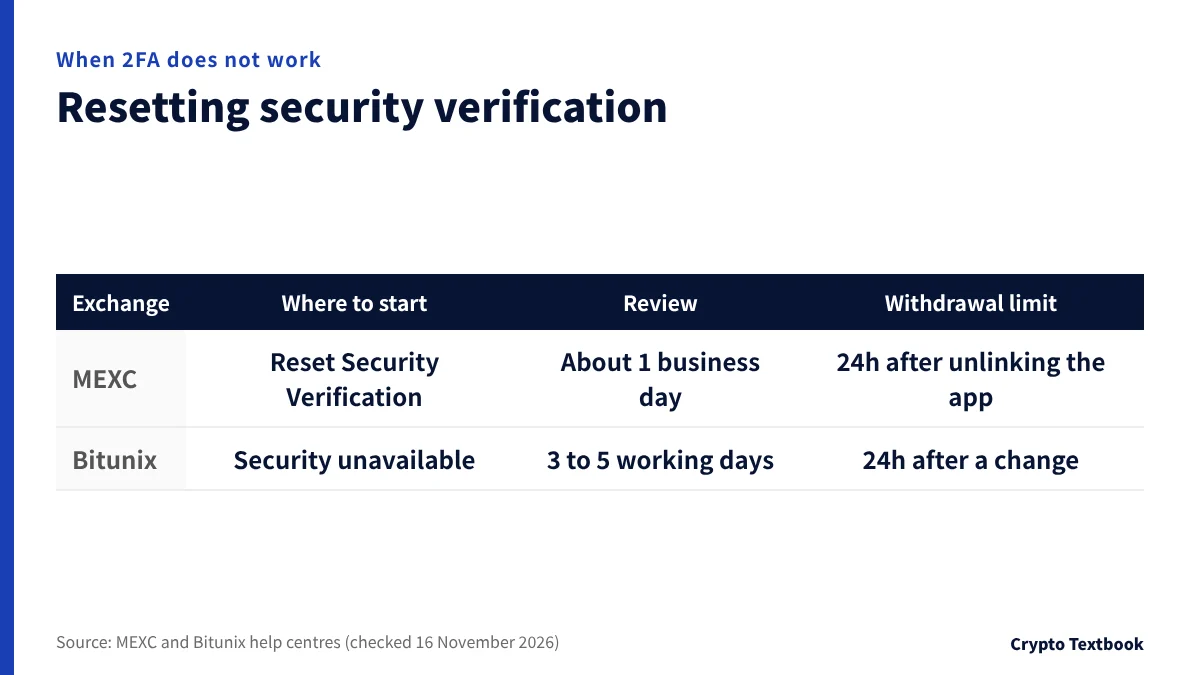
| 거래소 | 시작할 곳 | 공식 도움말의 내용 |
|---|---|---|
| MEXC | 로그인 화면에서 보안 인증 재설정 | 심사는 약 1영업일 걸립니다. 인증 앱 연동 해제 후 24시간 동안 출금과 이체가 제한됩니다 |
| Bitunix | 보안 이용 불가 | KYC 서류 또는 자금 증빙 제출. 심사는 3~5영업일. 변경 후 24시간 출금 불가 |
재설정 시에는 신분증이나 자금 출처 증명을 요구합니다. 절차 중에 계정 잠금을 대신 풀어 주겠다는 사람이 있으면, 공식 헬프 센터와 고객 지원만 이용하십시오.
이 설정들은 계정에 침입할 경로를 줄입니다. 암호자산 가격은 크게 움직이며, 거래나 보유로 손실을 볼 수 있습니다.
거래소에 자산을 보관한다면 출금 화이트리스트까지 설정하십시오. 휴대폰을 바꿀 예정이라면 먼저 키를 저장하고 코드를 옮기십시오. 이메일이나 SNS 메시지를 받으면 링크를 열기 전에 공식 인증 페이지에서 확인하십시오.
자주 묻는 질문
Q. 암호자산 거래소의 2FA는 SMS와 인증 앱 중 무엇을 써야 하나요?
A. MEXC, BingX, BYDFi의 헬프 센터는 Google Authenticator 같은 인증 앱을 권장합니다. 휴대폰이 오프라인이어도 코드를 생성할 수 있습니다. BingX는 인증 수단을 최소 2개 설정하도록 권합니다.
Q. Google Authenticator를 새 휴대폰으로 어떻게 옮기나요?
A. 기존 휴대폰에서 코드 전송, 코드 내보내기를 선택하고, 새 휴대폰의 코드 가져오기로 QR 코드를 스캔하십시오. Google 계정과 동기화하고 있다면 로그인만으로 코드가 옮겨집니다. 기존 휴대폰을 초기화하기 전에 거래소 로그인을 시험하십시오.
Q. 2FA 백업 키를 잃어버리면 어떻게 되나요?
A. 기존 휴대폰이 아직 작동하면 거기서 코드를 옮기십시오. 휴대폰과 키를 모두 잃었다면 보안 인증 재설정을 신청하십시오. MEXC는 심사에 약 1영업일, Bitunix는 3~5영업일이 걸린다고 안내합니다.
Q. 출금 주소 화이트리스트란 무엇인가요?
A. 저장한 주소로만 출금을 허용하는 설정입니다. BingX와 BYDFi 모두 헬프 센터에서 설명합니다. BYDFi에서는 새로 추가한 주소에 24시간 대기가 적용될 수 있습니다.
Q. 피싱 방지 코드는 어디에 표시되나요?
A. 거래소에서 보낸 진짜 이메일 안에 표시됩니다. 코드가 없거나 틀린 코드가 적힌 이메일은 거래소를 사칭한 것일 수 있습니다. 링크를 클릭하지 말고 공식 웹사이트에서 직접 로그인하십시오.
Q. 2FA 코드가 계속 유효하지 않다고 나오면 어떻게 하나요?
A. Bitunix 헬프 센터는 잘못된 코드 메시지가 계속 나오면 휴대폰의 시간 설정을 확인하라고 안내합니다. 인증 앱은 현재 시간으로 코드를 만듭니다. 그래도 안 되면 거래소의 보안 인증 재설정을 이용하십시오.
Q. 2FA를 꺼도 안전한가요?
A. MEXC 헬프 센터는 특별한 이유 없이 Google Authenticator 연동을 해제하지 말라고 권합니다. 해제 후 24시간 동안 출금과 이체가 제한됩니다. Bitunix는 이메일, 전화, 앱 등 최소 1개의 인증 수단을 유지하도록 요구합니다.
Q. 암호자산 거래소 웹사이트가 공식인지 어떻게 확인하나요?
A. URL이나 SNS 계정을 MEXC Verify, BingX Verify, Bitunix Official Verification, BYDFi Official Verification에 입력하십시오. 검색 광고나 메시지가 아니라 북마크에서 거래소를 여는 것도 도움이 됩니다.
출처 및 조건
- MEXC 고객센터 | MEXC에서 Google Authenticator 연동 방법 →
- MEXC 고객센터 | MEXC에서 피싱 방지 코드 설정 방법 →
- MEXC 고객센터 | MEXC에서 Google Authenticator 연동 해제 방법 →
- MEXC 고객센터 | Google Authenticator 클라우드 동기화 해제 방법 →
- MEXC | MEXC Verify →
- MEXC API 문서 | 소개(API 키와 IP 화이트리스트) →
- BingX 헬프 센터 | 이중 비밀번호와 3중 MFA 보호 →
- BingX 헬프 센터 | 피싱 방지 코드, 출금 화이트리스트, 계정 잠금 →
- BingX 헬프 센터 | 피싱 방지 코드 설정 방법 →
- BingX | BingX Verify →
- Bitunix 헬프 센터 | Google Authenticator 연동 가이드 (Web) →
- Bitunix 헬프 센터 | 피싱 방지 코드 설정 방법 (Web) →
- Bitunix 헬프 센터 | 보안 인증 실패 재설정 가이드 (Web) →
- BYDFi 헬프 센터 | Google Authenticator 활성화 및 연동 방법 →
- BYDFi 헬프 센터 | BYDFi 출금 설정 방법 →
- BYDFi | BYDFi Official Verification →
- Google 계정 고객센터 | Google Authenticator 코드 이전 →
FX Textbook은 독립적인 정보 사이트이며 거래소나 개인 투자 자문 제공자가 아닙니다. 암호자산 거래에는 위험이 따릅니다. 가격 변동, 레버리지 포지션의 청산, 송금 오류, 거래소의 운영 위험으로 투자 원금의 일부 또는 전부를 잃을 수 있습니다.
NEXT STEP
설정을 마쳤다면 다음은 거래소를 비교하십시오.
현물 및 선물 수수료, 최대 레버리지, 청산 규정, 고객 지원을 거래소별로 정리했습니다.
게재 거래소



